Una sola verdad
Activos, riesgos, controles y evidencias conectados. Un cambio se refleja en todo el programa.
Riesgos, cumplimiento, políticas e incidentes conectados en una sola plataforma, en español y alineada con la normativa chilena. Sin planillas sueltas.
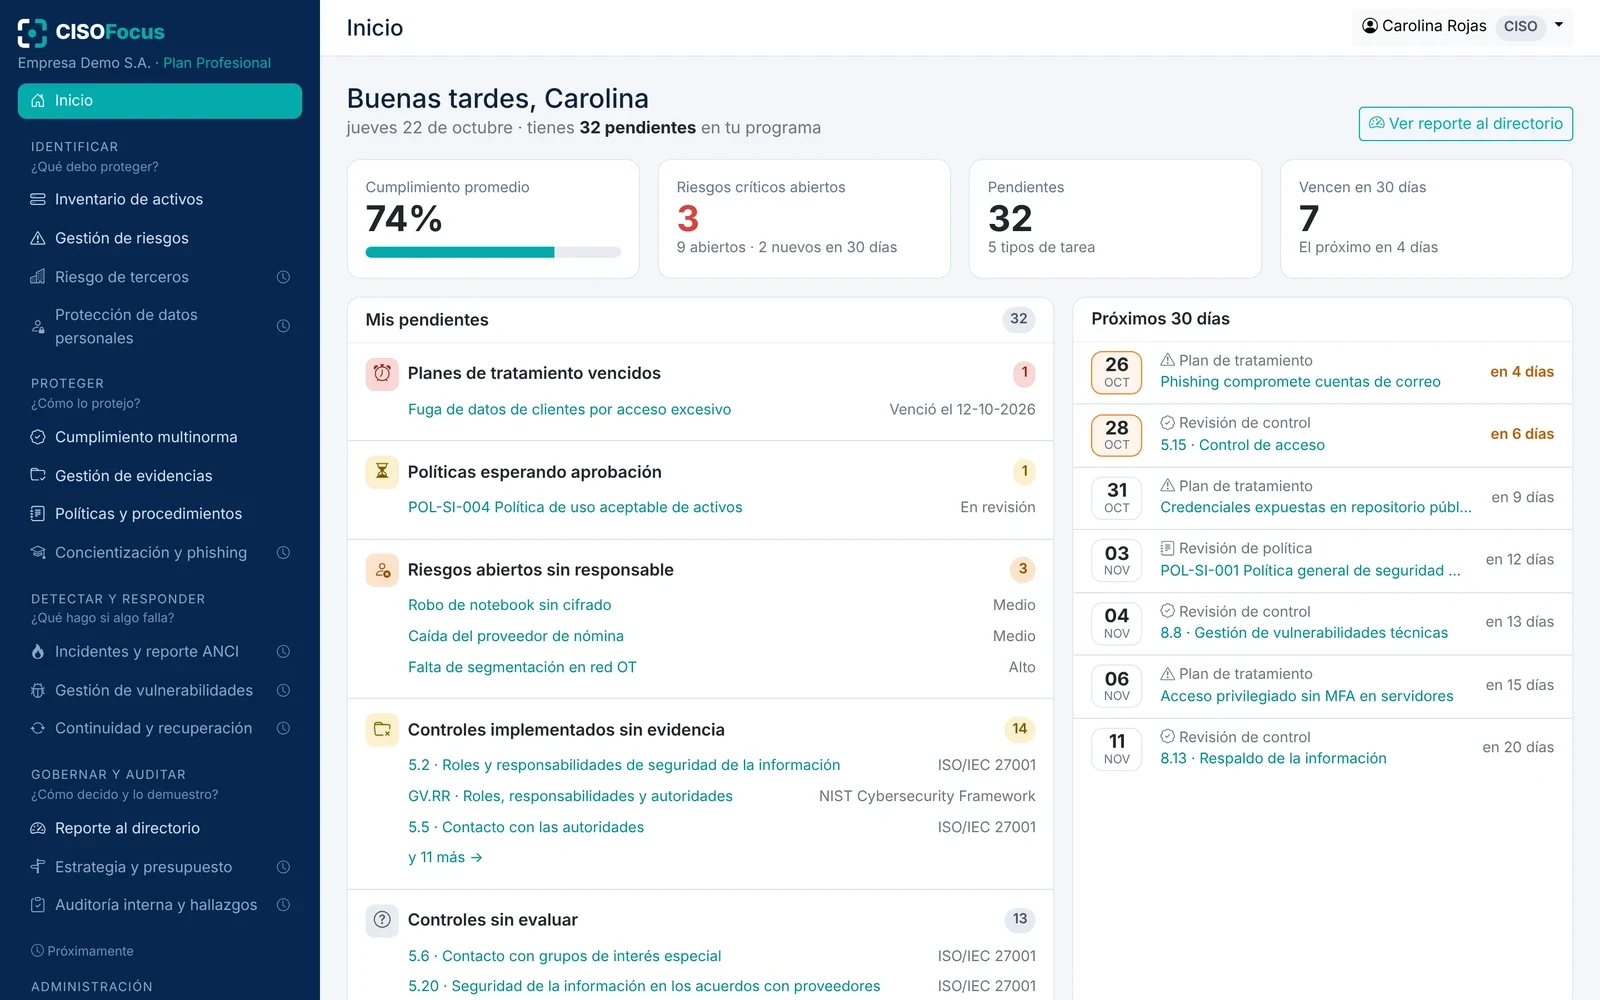
Datos de ejemplo
Marcos disponibles y en nuestra hoja de ruta
Riesgos en un Excel, evidencias en carpetas compartidas, políticas en correos. Cada auditoría se convierte en semanas persiguiendo documentos y el directorio sigue sin una imagen clara del riesgo. CISOFocus conecta todo para que tu programa esté al día siempre, no solo antes de la auditoría.
Activos, riesgos, controles y evidencias conectados. Un cambio se refleja en todo el programa.
Cada control con su evidencia, responsable e historial, listo para mostrar.
Dashboard ejecutivo y reporte en lenguaje de negocio.
14 módulos que comparten los mismos datos: un activo se vincula a sus riesgos, un riesgo a sus controles y un control a sus evidencias.
El ciclo del CISOCuatro preguntas que todo programa de seguridad debe responder. Cada grupo de módulos responde una.
Inventario de tus activos de información con dueño y criticidad.
Plan: Esencial
Evalúa, prioriza y trata tus riesgos con matrices de calor.
Plan: Esencial
Evalúa la seguridad de tus proveedores.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Prepárate para la Ley 21.719 de protección de datos.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Marcos precargados con avance por norma y mapeo cruzado.
Plan: Esencial (1 marco) · Profesional (marcos ilimitados)
Cada control con su respaldo, responsable y trazabilidad.
Plan: Esencial
Versiones, aprobaciones y revisiones en un solo lugar.
Plan: Esencial
Capacitaciones y simulaciones de phishing medibles.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Gestiona incidentes y cumple los plazos de la Ley 21.663.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Importa tus escáneres y controla la remediación.
Plan: Enterprise
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Planes de continuidad y recuperación probados.
Plan: Enterprise
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Dashboard ejecutivo con KPIs y mapa de calor.
Plan: Esencial
Tu plan anual de seguridad, con presupuesto y comité.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
Auditoría interna, no conformidades y planes de acción.
Plan: Profesional
¿Te interesa este módulo? Solicita una demo y te avisamos cuando esté disponible.
La Ley Marco de Ciberseguridad exige alertar a la ANCI dentro de 3 horas de detectado un incidente. La nueva ley de datos personales eleva el estándar de protección. CISOFocus mapea estas exigencias a ISO 27001 y NIST, para que un mismo control y su evidencia te sirvan para todo.
Referencia informativa; no constituye asesoría legal.
Ten tus activos, riesgos y controles al día, y los plazos de reporte a la ANCI claros desde el primer minuto.
Controles, evidencias y responsables en un solo lugar, listos cuando el regulador los pida.
Declaración de Aplicabilidad, evidencias por control y políticas versionadas, para la auditoría inicial y las de seguimiento.
Responde cuestionarios de seguridad con evidencia ordenada en vez de reunir documentos cada vez.
Cambia entre organizaciones sin mezclar datos, con roles distintos en cada una.
Datos aislados por organización, verificado con pruebas automáticas.
Bitácora inalterable de cada acción, ingreso y descarga.
Evidencias descargables solo por usuarios autorizados de tu empresa.
Comunicación cifrada (HTTPS con HSTS).
PróximamenteDoble factor de autenticación (MFA) e inicio de sesión único (SSO).
Servicios profesionales que se suman a tu suscripción cuando necesitas avanzar más rápido.
Un líder senior a tiempo parcial que dirige tu programa sobre CISOFocus.
Evaluación contra el marco que elijas y plan de remediación priorizado por riesgo.
Acompañamiento para ISO 27001 o para responder a la ANCI bajo la Ley 21.663.
Programas para directorio, equipos técnicos y colaboradores, con métricas de avance.
Cambia de plan cuando quieras. Todos incluyen onboarding guiado.
Para empresas que parten su programa
Facturado anualmente
Para equipos de seguridad en crecimiento
Facturado anualmente
Para organizaciones reguladas o multi-filial
Complementos: implementación asistida y carga inicial de datos · capacitación de usuarios.
Precios referenciales en UF + IVA.
Llevo más de 10 años en tecnología y los últimos 5 dedicados a la ciberseguridad, como CISO as a Service para empresas financieras y de servicios, y como GRC Manager. Venir de TI me enseñó que la seguridad solo funciona cuando se integra a la operación. Y en cada programa vi lo mismo: riesgos en una planilla, evidencias repartidas en carpetas y correos, y semanas de trabajo antes de cada auditoría o reporte al directorio.
CISOFocus es la herramienta que me habría gustado tener: ordenada, en español y pensada para la normativa chilena. Una sola plataforma donde el programa de seguridad está al día siempre, no solo antes de la auditoría.
José Antonio Pérez Andrade, fundador
Qué cambia, cuánto cuesta no cumplir y seis pasos que sirven igual si la ley se posterga.
Leer artículo →¿Tienes otra duda? Escríbenos y te respondemos en un día hábil.
No. Les da a ambos un lugar ordenado donde trabajar y reduce las horas dedicadas a reunir información.
Los marcos vienen precargados, así que puedes empezar el primer día. Tus activos y riesgos se pueden importar desde Excel.
No. Incluye los códigos y títulos de los controles; la norma completa se adquiere a ISO.
Administrador, CISO, Analista y Auditor (solo lectura), con permisos distintos en cada empresa.
Sí. Un usuario puede trabajar en varias organizaciones y cambiar entre ellas; ideal para consultoras.
Agenda una demo de 30 minutos. Te mostramos CISOFocus con un caso de tu industria y te ayudamos a elegir el plan.